Inteligencia Artificial facilita la creación de identidades falsas y eleva el desafío de seguridad para las empresas
La IA generativa permite crear imágenes e información cada vez más convincentes. Con ello, permite para construir identidades falsas. Esto pone a prueba los sistemas de verificación utilizados por bancos, comercios y servicios digitales.
Desde Incode advierten que las contraseñas y los códigos por SMS pueden ser vulnerables al phishing. Por ello la verificación de identidad requiere combinar distintas herramientas de seguridad.
Abrir una cuenta bancaria o solicitar un crédito. Contratar un plan de telefonía o acceder a una plataforma de salud son trámites que hoy pueden realizarse a distancia. Sin embargo, mientras más servicios se trasladan al mundo digital, también aumentan los puntos de peligro. Las empresas e instituciones deben proteger para evitar la suplantación de identidad.
A este desafío se suma el avance de la inteligencia artificial generativa. Facilita la creación de imágenes e información capaces de hacer más creíbles los perfiles fraudulentos.
La Reserva Federal de Boston ha advertido que estas herramientas pueden contribuir a la elaboración de identidades sintéticas. Están diseñadas para aparentar que corresponden a personas reales.
En una identidad robada, un delincuente se hace pasar por una persona existente. En cambio, una identidad sintética combina datos reales y ficticios para construir una persona aparente. Por ejemplo, puede asociar un identificador legítimo con un nombre o una fecha de nacimiento inventados.
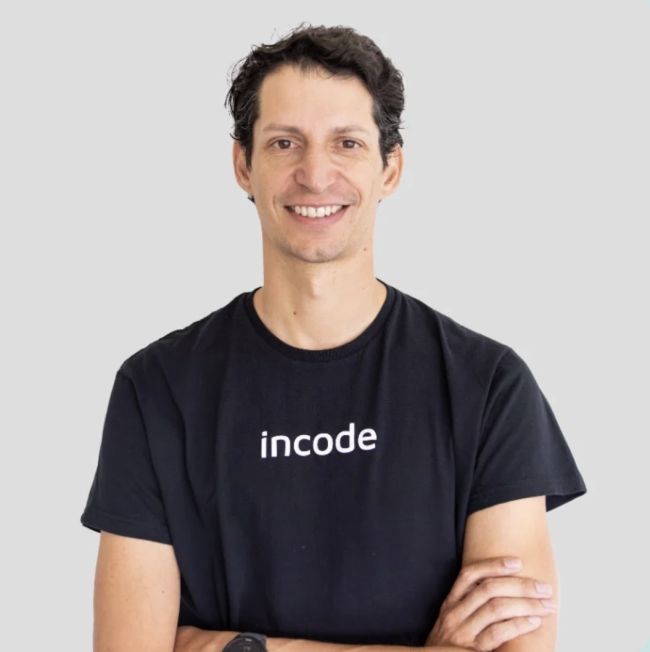
Iñigo Castillo, gerente general para LATAM de Incode es una compañía especializada en verificación de identidad. Explica que este tipo de fraude representa un desafío para las organizaciones que ofrecen servicios a distancia.
“Una identidad sintética puede parecer legítima si cada dato se revisa por separado. El desafío es comprobar la coherencia de la información. Además verificar que detrás de ella exista una persona real. Esto, especialmente en procesos como la apertura de cuentas o la contratación de servicios digitales”, señala Castillo.
Entre los sectores que tienen puntos de exposición a la suplantación se encuentran la banca, las telecomunicaciones y la salud. Pero además, el comercio electrónico y los servicios públicos. Esto, debido a que permiten acceder a información sensible o realizar trámites a distancia.
Más intentos de ataque no significa más intrusiones exitosas
La digitalización ha ampliado la cantidad de elementos que las organizaciones deben proteger. Cuentas de usuarios, aplicaciones y servicios en la nube. También conexiones con proveedores. En este escenario, Fortinet identifica las credenciales robadas, expuestas o mal utilizadas como un origen relevante de incidentes en la nube.
Las cifras de ciberataques reflejan esta presión, pero requieren una lectura cuidadosa. Registrar más de 1.700 intentos semanales por organización no significa que se hayan producido 1.700 intrusiones exitosas. Tampoco pérdidas económicas equivalentes.
Estas mediciones pueden incluir actividad automatizada y ataques repetidos. Su alcance depende de la metodología y cobertura del proveedor que las realiza.
“Los intentos de ataque muestran la actividad maliciosa que enfrentan las organizaciones, pero no todos se convierten en un fraude. Lo relevante es contar con controles que permitan detectar señales de riesgo. Los que dificulten el acceso de quienes intentan hacerse pasar por otra persona”, afirma Castillo.
Cuando una contraseña o un código por SMS no bastan
Las contraseñas y los códigos enviados por mensaje de texto pueden ser vulnerables a engaños como el phishing. Una página falsa, por ejemplo, puede convencer a un usuario de entregar tanto su clave como el código temporal que recibió en su teléfono.
Frente a este riesgo, las llaves de seguridad y las passkeys correctamente implementadas pueden ofrecer protección resistente al phishing, ya que utilizan criptografía para vincular la autenticación con el servicio legítimo.
La huella digital o el reconocimiento facial pueden utilizarse para desbloquear ese mecanismo en el dispositivo. Sin embargo, la biometría por sí sola no garantiza que un proceso sea resistente al phishing: su seguridad depende de cómo se implemente y de los controles que la acompañen.
“Ya no basta con pensar que una contraseña o un código temporal resolverán todos los riesgos. Las organizaciones necesitan combinar mecanismos de autenticación y verificación que respondan a la forma en que están evolucionando los intentos de suplantación”, sostiene el ejecutivo.
Cómo funcionan las pruebas de vida
Una de las herramientas utilizadas para combatir la suplantación es la prueba de vida, que busca determinar si una captura biométrica corresponde a una persona presente o a un intento de engaño mediante una fotografía, un video o una máscara.
No obstante, también existen ataques que intentan introducir contenido directamente en el sistema de captura. Por ello, la detección de engaños frente a una cámara debe complementarse con medidas que protejan la integridad de la captura y el procesamiento de la información.
“La prueba de vida es una herramienta relevante para detectar intentos de engaño, pero debe formar parte de una estrategia más amplia. También es necesario proteger el proceso de captura y combinarlo con otros controles de verificación y detección de fraude”, explica Castillo.
En este ámbito, Incode combina verificación documental, biometría y detección de fraude. La compañía informó que su plataforma ha procesado más de 7.100 millones de comprobaciones de confianza y creado más de 400 millones de perfiles de identidad. Estas cifras corresponden a la escala de sus operaciones y no equivalen a fraudes evitados ni necesariamente a personas únicas.
La empresa también anunció que fue reconocida como Líder en el Cuadrante Mágico de Gartner para Verificación de Identidad de 2026 por tercer año consecutivo. La eficacia de una solución, sin embargo, debe evaluarse considerando el uso específico que le dará cada organización y los resultados de las pruebas aplicables a ese contexto.
Seguridad y acceso para los usuarios
Junto con detectar intentos de fraude, los sistemas de verificación deben considerar que una persona legítima puede ser rechazada por error. Por ello, es relevante medir los falsos rechazos y ofrecer una alternativa de atención cuando el proceso automático no funciona.
La protección de los datos biométricos también es parte del desafío. Incode declara que su arquitectura busca reducir el acceso humano a los datos de identidad y la revisión manual. Según su política de privacidad, cuando actúa como encargado del tratamiento, sus clientes determinan los plazos aplicables de conservación.
“La seguridad debe avanzar junto con una buena experiencia para las personas. Es fundamental que las organizaciones sepan cómo se protegen los datos y que cuenten con alternativas para ayudar a quienes tengan dificultades durante la verificación”, concluye Castillo.
El avance de la inteligencia artificial obliga a las empresas e instituciones a revisar continuamente sus mecanismos de seguridad. El desafío es combinar herramientas capaces de detectar nuevas formas de fraude con procesos que protejan la información y permitan a las personas acceder a los servicios sin dificultades innecesarias.